2025年2月24日 • 5分で読めます
Bybitの$1.5B Lazarusハッキング:ロールバックは見送り、ETHは補填
要点
2025年2月21日、北朝鮮のLazarus Groupと関連する攻撃者が、BybitのETHコールドウォレットから約$1.5 billion相当、400,000 ETHおよびstETH超を盗み出しました。これは記録上最大の暗号資産盗難事件です。Ethereumのロールバックは見送られ、BybitはETHを補填しました。
基本データ
| 日付 | 2025年2月21日 |
| 被害額 | 400,000 ETHおよびstETH超(約$1.5 billion) |
| 攻撃者とみられる集団 | Lazarus Group(北朝鮮) |
| 攻撃手法 | なりすましのSafe.global署名インターフェース |
| 引き出し申請 | 350,000件以上 |
| ETH価格の動き | $2,828から$2,708へ4.2%下落 |
| バウンティ | 回収資産の最大10% |
| 1日での凍結額 | $42.89 million |
| 48時間で補填されたETH | 約446,870 ETH($1.23 billion) |
| Bitgetの拠出 | 40,000 ETH($106 million) |
| MEXCの拠出 | 12,653 stETH($33.9 million) |
Bybitのハッキング被害額は、それだけで2024年に盗まれた暗号資産全体の60%以上に相当し、前例のない市場の混乱とユーザーのパニックを引き起こしました。
侵害の発生後、Bybitは1日で約$5.5 billionが引き出されるという、耐久力が厳しく試される事態に直面しました。しかし取引所は、自己資金と暗号資産エコシステムからの支援によって盗まれたEthereumを全額補填し、目覚ましい回復力を示しました。悪名高い北朝鮮のハッカー集団Lazarus Groupの関与が疑われたことで、暗号資産セキュリティの転換点となったこの出来事は、さらに複雑な様相を帯びました。
この包括的なタイムラインでは、攻撃がどのように展開したのか、その直後の影響、そして業界全体の対応を検証します。侵害の技術的な詳細、Bybitの危機管理のアプローチ、そして暗号資産セキュリティへのより広範な影響について掘り下げていきます。
Lazarus Groupとは
2009年から活動するLazarus Groupは、北朝鮮の軍事情報機関の支援を受けた、同国のエリートハッカー組織です。2014年のSony Pictures攻撃や、$81 millionを盗んだ2016年のバングラデシュ銀行強奪事件で当初悪名を高めたこの集団は、着実に暗号資産窃盗の手ごわい勢力へと進化してきました。
過去の暗号資産攻撃
この集団による最初の大規模な暗号資産攻撃は、2017年のBithumb取引所を標的としたもので、$7 millionが盗まれました。その後、攻撃はさらに巧妙になり、より多くの利益を上げるようになりました。2023年には、Atomic Walletの$100 millionの侵害、CoinsPaidからの$37.3 million、Alphapoからの$60 millionなど、注目を集めた複数の強奪事件を画策しています。Chainalysisの報告によると、2024年末までにLazarusは47件の暗号資産ハッキングを実行し、$1.34 billionを手にしました。
北朝鮮とのつながり
一般的なサイバー犯罪集団とは異なり、Lazarusは明確な政府の支援を受けて活動しており、北朝鮮国内で訴追されるリスクはありません。内部では414連絡事務所として知られるこの集団は、外国の組織を混乱させると同時に、北朝鮮政権のための資金を生み出すという二重の目的を担っています。
米国司法省は、Lazarusを世界のサイバーセキュリティを弱体化させ、不正な収入を生み出すという北朝鮮の戦略の一部と位置づけています。主な標的は韓国の権益ですが、その活動範囲は世界中に広がっています。この集団は、スピアフィッシング攻撃、破壊的なマルウェア攻撃、ソーシャルエンジニアリングなどの高度な手法を用いています。
FBIはLazarusの活動を積極的に追跡しており、注目を集めた複数の国際的な仮想通貨強奪事件への関与を確認しています。これを受けて、米国財務省外国資産管理局(OFAC)は2019年にこの集団に制裁を科しました。それでもLazarusは手口を変え続けており、高い見返りと比較的高い匿名性が見込める暗号資産プラットフォームに特に狙いを定めています。
$1.5B規模のBybitハッキングの内幕
2025年2月21日12:30 PM(UTC)、BybitはETHマルチシグ・コールドウォレットからの定例送金の最中に不正なアクティビティを検知しました。この巧妙な攻撃により、約$1.5 billion相当の400,000 ETHおよびstETH超が盗まれました。
最初の侵害の検知
Ethereumブロックチェーンネットワーク上の異常を最初に検知したのは、Check PointのBlockchain Threat Intelligenceシステムでした。攻撃者はSafe.globalプラットフォームのユーザーインターフェースにある重大な脆弱性を悪用しました。プロトコルの欠陥を直接狙うのではなく、高度なソーシャルエンジニアリングの手法を用いて取引プロセスを操作したのです。
ハッカーが資金にアクセスした手口
侵害は複雑な一連の手順を経て行われました。まず、攻撃者は取引の承認を担当するマルチシグの署名者を特定しました。そして、正規の取引内容を表示しながら、その裏に悪意のあるコードを隠した偽のインターフェース(なりすましのユーザーインターフェース)を作成しました。署名者から承認を得ると、攻撃者は自らのコントラクト0xbdd077f651ebe7f7b3ce16fe5f2b025be2969516へのdelegate callを通じてコールドウォレットの制御権を奪いました。
その後、ハッカーは次のことを行いました。
- スマートコントラクトのロジックを操作
- 署名インターフェースを偽装
- 基になる取引内容を改ざん
- 身元不明のアドレスへ資金を送金
市場への即時の影響
このニュースは市場に大きな変動をもたらしました。Ethereumの価格は4.2%下落し、$2,828から$2,708となった後、10分以内に3.36%反発して$2,759になりました。さらに、ハッキングにより引き出し申請が急増し、350,000人以上のユーザーが資金を確保しようとしました。流出総額は驚異的な$5.5 billionに達しました。
盗まれた資金は53のウォレットに分散されており、ハッカーにとってこれほど多額の資金を気づかれずに換金することは困難な状況でした。特筆すべきは、ハッカーが保有する400,000 ETH超という量が、Ethereum共同創設者Vitalik Buterinの保有量240,000 ETHさえも上回っていたことです。安定を維持するため、Bybitは失ったETHの補填に充てるブリッジローンを確保し、市場のさらなる下落を効果的に防ぎました。
Bybitの危機対応
侵害を検知してから数分以内に、Bybitの経営陣は包括的な危機対応計画に基づいて行動を開始しました。CEOのBen Zhouは、前例のない事態に対処するため、ただちに「総力を挙げて」取り組むよう呼びかけました。
緊急プロトコルの発動
取引所は、潜在的な損失をカバーし業務の安定を維持するため、非公表のパートナーから迅速に緊急資金を確保しました。分散型カストディプロトコルであるSafeがスマートウォレット機能を一時停止した際には、コールドウォレットに$3 billionのUSDT準備金がロックされるという、さらなる課題にも直面しました。
大量引き出しへの対応
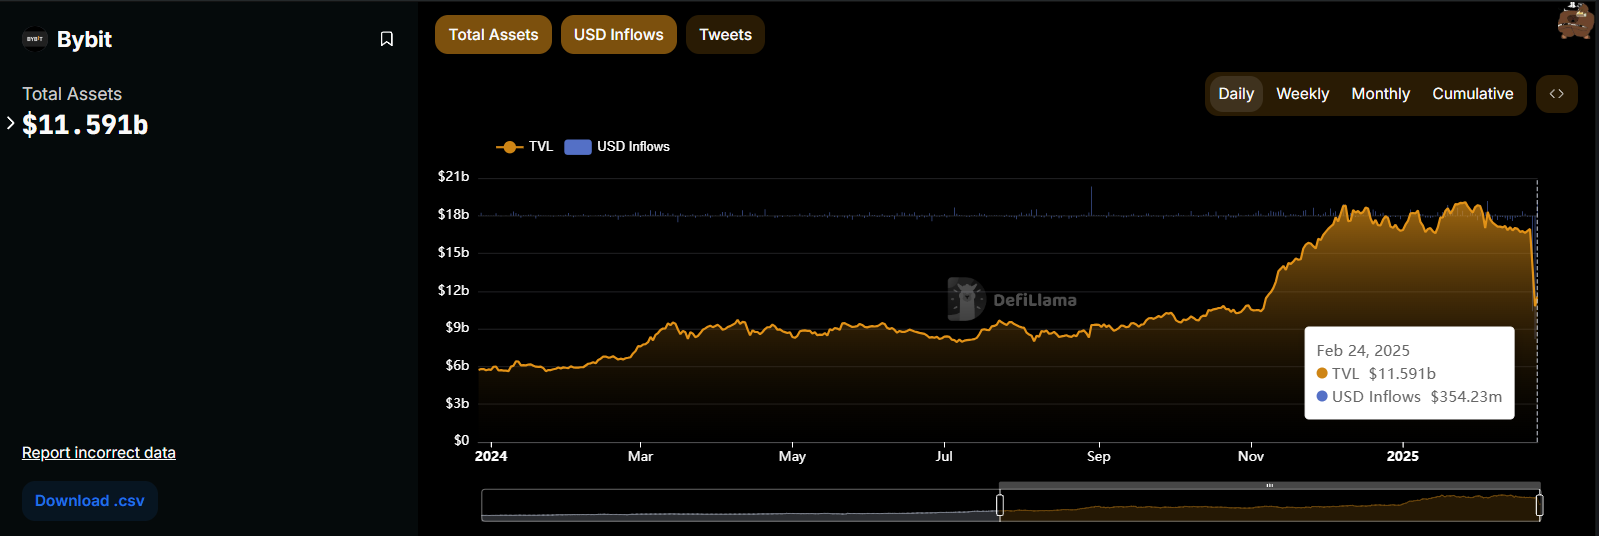
取引所はインシデント発生から12時間以内に350,000件以上の引き出し申請を処理しました。約$5.5 billionの引き出しにつながった「取り付け騒ぎ」に直面しながらも、Bybitのチームは夜を徹して、署名を手動で検証するためのEtherscanベースの新しいソフトウェアを開発しました。
その努力は次のような形で実を結びました。
- すべての引き出し申請が大きな遅延なく完了
- 24時間以内に顧客のアクティビティがハッキング前の水準に回復
- 入出金機能が通常どおりに戻り、業務が安定
コミュニケーション戦略
Bybitは、暗号資産業界における危機コミュニケーションの新たな基準を打ち立てました。その対応には次のようなものがありました。
最新のETHウォレットインシデントに関するBen Zhouのライブ配信を現在配信中です。https://t.co/mBwD9ubGIl
— Bybit (@Bybit_Official) 2025年2月21日
Ben Zhouは30分以内にソーシャルメディアを通じてコミュニティに向けて発信しました。さらに、インシデントからわずか1時間後には2時間のライブ配信を行い、リアルタイムで最新情報を提供してコミュニティからの質問に答えました。この透明性の高い対応は称賛を集め、業界ウォッチャーのCasey TaylorはXで「Bybitは暗号資産史上最大のハッキングを受けた後、危機コミュニケーションのお手本を示した」と述べています。
取引所は体系立てたライブセッションを通じて絶えず情報発信を続け、具体的な数字とスケジュールを示して信頼の構築に努めました。加えて、回収された資産の最大10%を報酬として提供するバウンティプログラムも開始しました。
最も重要なのは、Bybitが顧客資産を1:1で完全に裏付けていると発表し、財務の安定性を示したことです。取引所はEthereumの準備金を無事に回復させ、暗号資産業界で最も深刻なセキュリティ上の試練の1つに直面しながらも、目覚ましい回復力を示しました。
監査済みのPORを更新しました。pic.twitter.com/CB7wduvJHd
— Ben Zhou (@benbybit) 2025年2月24日
Ethereumコミュニティの反応
Bybitの$1.5 billionのハッキングの規模が明らかになるにつれ、Ethereumコミュニティでは解決策をめぐって激しい議論が巻き起こりました。BitMEX共同創設者のArthur HayesはEthereum共同創設者のVitalik Buterinに直接連絡を取り、盗まれた資金を取り戻すための物議を醸す解決策を提案して議論に火をつけました。
ロールバック案をめぐる議論
Ethereumブロックチェーンをロールバックするという提案は、すぐに論争を巻き起こしました。BybitのCEOであるBen Zhouは、選択肢を探るためにVitalik ButerinやEthereum Foundationと協議したことを認めました。JAN3のCEOであるSamson Mowを含むロールバック支持派は、北朝鮮のハッカーが盗んだ資産にアクセスするのを防ぐためであれば、そうした介入は正当化されると主張しました。
一方、主にブロックチェーンの原理主義者からなる反対派は、ネットワークへのいかなる改ざんにも断固として反対しました。匿名の暗号資産トレーダーBorovikは、「ロールバックはチェーンを分裂させなければ実現できない。Ethereumの信頼性と中立性が危険にさらされる」と強調しました。
技術的な課題
Ethereumのコア開発者Tim Beikoは、ロールバック案を「技術的に手に負えない」としてすぐに退けました。彼はいくつかの重大な障害を挙げています。
- 2016年のDAOハッキングとは異なり、Bybitの取引は標準的なプロトコルのルールに従っていた
- 特にDeFiやクロスチェーンブリッジを含む現在のEthereumエコシステムの複雑さにより、広範な混乱が生じる
- 完全なロールバックは、オフチェーンの活動を元に戻すことなく正当な取引を無効にしてしまう
ブロックチェーンの専門家Laura Shinはさらに背景を説明し、EthereumのアーキテクチャはBitcoinのものとは根本的に異なると指摘しました。Ethereumは連続した取引のチェーンではなく、スマートコントラクトと残高の直接更新を用いているため、従来型のロールバックは現実的ではありません。
Yuga Labsのブロックチェーン担当バイスプレジデントは、影響は盗まれた$1.5 billionをはるかに超えて広がり、分散型金融プラットフォーム全体に意図せぬ結果をもたらすことで「何千人もの罪のない人々」に影響が及ぶ可能性があると強調しました。最終的に、技術的な複雑さとエコシステム全体に及びうる混乱が相まって、ロールバックによる解決策が真剣に検討されることは事実上なくなりました。
回収作戦
大規模なセキュリティ侵害の後、Bybitは盗まれた暗号資産の回収への協力に対して10%のバウンティを提供する、積極的な回収キャンペーンを開始しました。取引所は多面的なアプローチで準備金を回復させ、目覚ましい回復力を示しました。
資産の凍結
連携した取り組みにより、わずか1日で$42.89Mが凍結されました。迅速に対応してくださった以下のチームに感謝します。@Tether_to:アドレスにフラグを付け181K USDTを凍結 @THORChain:ブラックリストをブロック @ChangeNOW_io:34 ETHを凍結 @FixedFloat:120K USDC + USDTを凍結…
— Bybit 2025年2月23日
攻撃を受けて、連携した取り組みにより1日のうちに盗まれた資産のうち$42.89 millionが凍結されました。Tether、THORChain、ChangeNOW、FixedFloat、Avalanche、CoinEx、Bitget、Circleなどの主要な暗号資産プラットフォームがハッカーに関連するアドレスを迅速にブラックリストに登録し、資金のさらなる移動を阻止しました。この迅速な介入により、Tetherが181K USDTを凍結し、FixedFloatが120K USDCとUSDTをロックし、ChangeNOWが34 ETHを差し押さえるなどの措置が取られました。
資産を動かせなくすることができたのは、中央集権的な介入とブロックチェーンのセキュリティメカニズムの組み合わせによるものでした。TetherやCircleのような中央集権型プラットフォームは資金を直接凍結できましたが、THORChainのような分散型システムは不正な送金を防ぐためにブラックリストによる制限を実施しました。この作戦は、暗号資産関連の犯罪を抑えるうえでコンプライアンス主導の資産管理が果たす役割が大きくなっていることを浮き彫りにしましたが、同時にデジタル資産に対する中央集権的な影響力への懸念も生じさせました。
資金回復のためのOTC購入
Bybitは保有資産を補充するため、戦略的な店頭(OTC)購入を相次いで実行しました。「0x2E45…1b77」と特定されたウォレットを通じて、取引所は$437 million相当の157,660 ETHを取得しました。資金は複数の経路で流入し、著名な暗号資産投資会社Galaxy Digital、FalconX、Wintermuteからの大口購入も含まれていました。
取引所はさまざまな手段で追加のETHを確保しました。
- 総額$300 millionの市場での直接購入
- 約$300 millionにのぼる機関投資家からの融資
- 大手暗号資産企業からのクジラによる預け入れ
48時間以内に、Bybitは融資、クジラによる預け入れ、直接購入を組み合わせることで、$1.23 billion相当の約446,870 ETHを確保しました。
業界からの支援
暗号資産コミュニティの対応は、前例のない結束を示しました。主要な取引所はハッカーのウォレットをブラックリストに登録し、盗まれた資金のさらなる移動を阻止しました。Tetherはハッキングに関連する181,000 USDTを凍結し、即座に支援を示しました。
複数の業界リーダーが多大な支援を申し出ました。
- Bitgetは自己資金から40,000 ETH($106 million)を送金
- MEXCは12,653 stETH($33.9 million)を拠出
- Binanceなどの取引所が50,000 ETH超の預け入れを仲介
24時間以内に顧客のアクティビティがハッキング前の水準に回復したことで、回収作戦の成功は明らかになりました。Bybitの業務はすぐに安定し、引き出し申請は大幅に減少しました。プロセス全体を通じた取引所の透明性と業界全体の支援がユーザーの信頼維持に役立ち、それは約$1.5 billionの新たな暗号資産の預け入れという形で表れました。
まとめ
Bybitのハッキングは暗号資産史上最大のセキュリティ侵害であり、北朝鮮のLazarus Groupが高度なソーシャルエンジニアリングの手法を用いて$1.5 billionを盗み出しました。この攻撃は大量のユーザー引き出しと市場の変動を引き起こしましたが、Bybitの迅速な対応は見事な危機管理を示しました。
コミュニティの一部からはEthereumブロックチェーンのロールバックが提案されましたが、技術的な制約とエコシステムに混乱をもたらすおそれから、この解決策は実現不可能でした。代わりにBybitは、戦略的な店頭購入、機関投資家からの融資、そしてBitgetやMEXCといった業界プレイヤーからの多大な支援によって回復を実現しました。
透明性の高いコミュニケーション戦略と、48時間以内にユーザーの資金を完全に回復させた能力により、取引所は市場の信頼を維持することができました。このインシデントは、暗号資産セキュリティにおける脅威の進化と、大きな課題に対して業界が一丸となって対応する力の両方を浮き彫りにしています。
最も重要なのは、Bybitの回復の成功が、適切な準備金と業界の協力があれば、最も深刻なセキュリティ侵害さえも乗り越えられることを証明した点です。その経験は、同様の課題に直面する他の取引所にとっての青写真となり、堅牢なセキュリティ対策と緊急対応プロトコルの重要性を示しています。
ゲーム愛好家のための究極の暗号資産カジノ、Flushがお届けします
大手暗号資産カジノのFlushでは、リアルマネーのオンラインスロットや、ポーカー、ブラックジャック、バカラ、ルーレットなどのライブカジノゲームを、スムーズかつ安全に楽しめます。一流の暗号資産カジノとして、FlushはNolimit City、Hacksaw Gaming、Pragmatic Playなどのプロバイダーによる人気タイトルを揃えており、すべてのプレイヤーにエキサイティングなゲームラインナップを提供しています。
Flushは初めてですか?ウェルカムオファーとして最大150%のウェルカムボーナスをご用意しているほか、スロットをスピンするたびに$10,000のウィークリーレースにエントリーされます。
Flushは、Bitcoinと従来のカジノプレイを1か所にまとめています。スロットライブラリを閲覧し、ウェルカムオファーを受け取り、BTC、ETH、USDT、またはその他の対応コインで入金して始めましょう。暗号資産での入金は数分で反映され、出金は入金時と同じネットワークで処理されます。
どのように調べたか
検証方法
このタイムラインは、本記事で引用した公開情報をもとにまとめたものです。Bybitの公式インシデント発表とXへの投稿、CEOのBen Zhouの声明、Lazarus Groupの活動に関するChainalysisの調査、そしてForbes、Blockworks、Cointelegraph、The Block、Decrypt、The Economic Timesなどのメディアによる報道を参照しています。盗まれた資金、引き出し、凍結資産、ETH購入に関する数値は、2025年2月のインシデント直後にこれらの情報源が報じた内容を反映しています。初期の推定値はメディアによって異なり、その後修正されている可能性があります。本記事はニュースの要約であり、金融やセキュリティに関する助言ではありません。
FAQ
よくある質問
Bybitのハッキングでは何が起きたのですか?
ハッカーはどのようにしてBybitのコールドウォレットに侵入したのですか?
Lazarus Groupとは何ですか?
なぜEthereumのロールバックは実施されなかったのですか?
Bybitは盗まれたETHをどのように補填したのですか?
盗まれた暗号資産のうち、どれだけが凍結されましたか?
Bybitのユーザーは資金を取り戻せましたか?
この記事をシェア
シェアしてチャンスをつかもう!
関連記事
さらに詳しく
American Bitcoin(ABTC)とは?会社の実態を解説
American Bitcoin(ABTC)は、Hut 8とトランプ家に関連するNasdaq上場のビットコインマイニング・トレジャリー企業です。同社の実際の事業内容を、意見ではなく事実として解説します。
5分で読めます
日本、暗号資産を金融資産に再分類【2026年】
日本の国会が暗号資産を金融資産に再分類し、最高税率を55%から20%に引き下げ(2028年施行)。この改革が世界に示すシグナルを解説します。
5分で読めます
アルバータ州が規制iGamingを開始(2026年):その意味とは
アルバータ州の規制iGaming市場が2026年7月13日に22事業者で開始。一部はレイヤー2で暗号資産・ステーブルコインの入金に対応しています。
5分で読めます