2026年7月19日 • 5分で読めます

プロバブリーフェアのアルゴリズムの仕組みを徹底解説
要点
プロバブリーフェアのアルゴリズムでは、プラットフォームが秘密の値のハッシュを公開してコミットし、後からその値を開示します。あなたはハッシュを再計算して何も変わっていないことを確認できます。これにクライアントシードとベットごとに増えるナンスを組み合わせます。
本コンテンツの閲覧は18歳以上に限られます。節度をもってお楽しみください。
基本データ
| 中核となる手法 | ハッシュ・コミット・リビール:ラウンド前にハッシュにコミットし、後から入力を開示し、誰でも再計算できるようにする |
| 3つの入力 | サーバーシード、クライアントシード、増加するナンス |
| コミットメントのステップ | サーバーシードのハッシュは、ベット後ではなくベット前に公開される |
| 単純なハッシュとHMAC | 同じ考え方に対する業界の2つの異なるアプローチ。大手ゲームスタジオのドキュメントでは単純なSHA-256コミットメントを説明 |
| 証明すること | ベット後に結果が改ざんされていないこと |
| 証明しないこと | ハウスエッジ、RTP、ゲームごとの結果対応計算式が公開されていること |
| Flushでの適用範囲 | Flush自社開発のOriginalsカタログ全18ゲームに適用。サードパーティのスロットやライブテーブルは独立認証済みのRNG(GLI、iTech Labs、eCOGRA)を使用 |
プロバブリーフェアのアルゴリズムを使えば、ベットした後にゲーム結果が改ざんされていないことを事後に確認できます。その仕組みは「ハッシュ・コミット・リビール」と呼ばれます。プラットフォームはラウンド前に秘密の値のハッシュを公開してその値にコミットし、ラウンド後にその値を開示するため、あなたは同じハッシュを自分で再計算できます。これに自分で管理できるクライアントシードと、ベットごとに1ずつ増えるナンスを加えることで、カジノがあなたのベット内容を見た後にこっそり結果を変えることができない(少なくとも、あなたが気づけるハッシュの不一致を生じさせずには変えられない)システムが成り立ちます。本ガイドは、一般的な「プロバブリーフェアとは何か」という説明よりも一段深く掘り下げます。一方向ハッシュ関数が数学的に何を保証するのか、単純なハッシュコミットメントと本来のHMAC(鍵付き)方式の実際の違い、ナンスが構造的に必要な理由、そして手で追って再計算できるほどシンプルな計算例を解説します。
プロバブリーフェアが実際に保証すること(わかりやすく解説)
プロバブリーフェアは、その響きよりも限定的な主張です。保証するのはある一点だけで、あなたの結果を決定した入力値がベットの前に固定された形で存在し、その後変更されていないということです。ゲームの還元率が高いことや、ハウスエッジが小さいこと、あるいはハッシュが結果にどう対応づけられるかの詳細がすべてのゲームタイプについて公開されていることを保証するものではありません。
この保証は、原像計算困難性(プリイメージ耐性)と呼ばれる暗号学的ハッシュ関数の性質に基づいています。ハッシュの出力が与えられたとき、同じ出力を生成する別の入力を見つけることは計算上ほぼ不可能です。プラットフォームが結果を生成し、あなたのベットを見てから、自分に有利な別の秘密の値に差し替えることはできません。新しい値は、すでにあなたに公開されたものとまったく同じハッシュを生成する必要があり、現在の計算能力ではそのような値を見つけることは現実的に不可能だからです。この一つの性質こそが、「信じてください」を実際に検証できるものへと変えているのです。
3つの入力:サーバーシード、クライアントシード、ナンス
この仕組みの実装は、プラットフォームやゲームスタジオが異なってもほぼすべてが同じ3つの入力から成り立っており、それらを組み合わせて1ラウンドの結果を決定します。
サーバーシードは、セッションまたは一連のラウンドが始まる前にプラットフォームが生成するランダムな値です。そのハッシュはすぐにあなたに公開されますが、シード自体はローテーションされるかセッションが終了するまで非公開のままです。クライアントシードは、通常ゲーム内の公平性メニューなどから自分で設定・変更できる値で、見た目だけでなく結果に対して実際に影響する入力をあなたに与えます。ナンスは単純なカウンターで、通常0または1から始まり、同じシードペアでベットするたびにちょうど1ずつ増えていきます。
これら3つの入力を組み合わせて関数に渡すことで、ラウンドの結果が生成されます。サーバーシード、クライアントシード、ナンスのいずれか1つでも変わると出力はまったく別のものになります。だからこそ、最終結果だけでなく3つすべてが公開され、検証可能である必要があるのです。
コミットメントのステップ:ベット前にハッシュが公開される理由
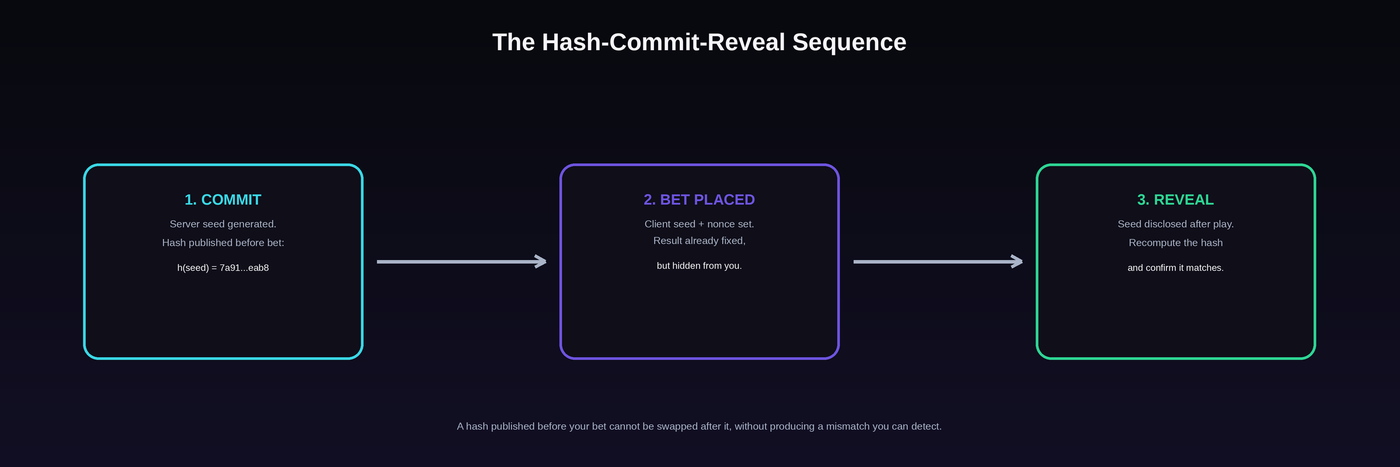
この仕組みの核心は順序にあります。あなたがベットする前に、プラットフォームはサーバーシードを生成し、シードそのものではなくそのハッシュだけを公開します。この公開されたハッシュがコミットメント、つまり非公開のままの値についての数学的な約束であり、検出されずに改変することはできない形でなされています。
その後、あなたがベットします。プラットフォームはあなたの行動を見る前にすでにハッシュにコミットしているため、自分に有利な結果になるように元のサーバーシードを変更する手段がありません。変更しようとすれば、そのサーバーシードのハッシュはすでにあなたに示されたものと一致しなくなり、即座に確認できる不一致が生じます。順序がこれほど重要なのはこのためです。ベットの後に公開されたハッシュは何も証明しません。値が示される瞬間まで調整されることを防ぐものが何もないからです。
単純なハッシュとHMAC:業界が同じ考え方を実装する2つの方法
すべてのプロバブリーフェアシステムが同じ方法でコミットメントを構築しているわけではなく、その違いは「ハッシュ化」に関する多くの説明が触れるよりも厳密なものです。単純なハッシュコミットメントでは、たとえば結果の値と秘密の値を連結した1つの文字列を、SHA-256などの関数に通して1つの固定出力を生成します。ゲームスタジオのBGamingは、公開しているプロバブリーフェアのドキュメントがこの方式の具体例として参考になるスタジオで、まさにこの方法、つまり結果と秘密の値を連結した文字列にSHA-256を適用する方法を説明しており、ルーレット、カードゲーム、スロットの計算例で検証しています。
HMAC(Hash-based Message Authentication Code:ハッシュベースのメッセージ認証コード)は、これとは異なる鍵付きの構成です。連結した文字列を単にハッシュ化するのではなく、データの完全性を確認するためのハッシュ化だけでなく、メッセージ認証のために特別に設計された定義済みのアルゴリズムによって秘密鍵とメッセージを組み合わせます。どちらの方式でも有効なコミットメント方式を安全に構築できます。ただし両者は同じ意味の用語ではなく、どちらが使われているかを教えてくれるのは「ハッシュ化」に関する一般的な説明ではなく、そのシステムの実際のドキュメントです。オンラインで最もよく引用されるものも含め、両者を区別しない解説は、間違いというより不完全なものと考えてください。
開示と検証の仕組み
ラウンドやセッションが終了したとき、あるいはシードペアをローテーションしたときに、それまで非公開だったサーバーシードが開示されます。その時点で、検証は特別なツールなしに誰でもできる作業になります。開示されたサーバーシードを、最初のコミットメントに使われたのと同じ関数でハッシュ化し、その出力がベット前に公開されたものと一致することを確認します。一致すれば、シードは差し替えられていません。
そこから、同じサーバーシード、あなたのクライアントシード、そのラウンドのナンスを、プラットフォームが文書化している方法で組み合わせ、ラウンドの結果を再現します。再計算した結果がプレイ中に見た結果と一致すれば、その結果はベット後に調整されたものではなく、固定済みのコミットされた入力によって決定されたことになります。多くのプラットフォームはこれを内蔵の検証ツールにまとめていますが、基礎となる数学はツールを必要としません。この点は一見した以上に重要です。
計算例:1ラウンドを手作業で検証する
この例は、特定のプラットフォームの実際の実装そのものではなく、説明用に簡略化した設定を使っています。そのため、すべてのステップを追いながら、任意のSHA-256ツールやブラウザのコンソールで同じ値を自分で再計算できます。
サーバーシードがテキスト文字列`flush-demo-server-seed-2026-a1`だとします。ベットの前に、そのSHA-256ハッシュが計算され、コミットメントとして公開されます:
`797263e7c38a17a978cf114a1a81170767a3804d6e428b2753f7a82475eab80e`
あなたはクライアントシード`lucky-player-7`とナンス`1`(このシードペアでの最初のベット)を使ってベットします。ラウンド後、サーバーシードが上に示したのと同じテキスト文字列として開示されます。まず、そのSHA-256ハッシュを自分で再計算します。先に公開されたものとまったく同じ文字列が得られ、ベット後にシードが差し替えられていないことが確認できます。
次に、3つの入力を1つの文字列`flush-demo-server-seed-2026-a1:lucky-player-7:1`に連結し、その文字列をSHA-256でハッシュ化します。結果は次のとおりです:
`fa94b69baa55ec601af53a8c6355f438186b30bc760c70a08b4439e60de98455`
この出力の先頭8文字の16進数`fa94b69b`を取り出して通常の整数に変換すると、4,204,050,075になります。この数を100で割った余り(modulo 100)を取ると75になります。これはハッシュを範囲のある結果に対応づける簡単な説明用の方法で、ゲームがハッシュをリールの位置、マルチプライヤー、カードに対応づけるときと同じ基本原理です。同じシードペアでの次のベットとしてナンスだけを`2`に変えると、連結した文字列、ハッシュ、結果のすべてがまったく別のものになり、今度は65になります。これがナンスの役割です。同じシードペアでも、ベットが違えば毎回本当に異なる、独立して検証可能な結果が得られます。
数学を偽装できない理由と、それが証明しないこと
この一連の流れが改ざんに強い理由は、原像計算困難性に立ち返ります。ハッシュが一度公開されると、まったく同じハッシュを生成する別の入力を見つけることは、大規模な総当たり計算でも現実的ではありません。これこそがコミットメントのステップを飾りではなく意味のあるものにしています。プラットフォームは、すでにコミットした値に本当に縛られるのです。
一方で、これが証明しないことは、多くの解説が認めているよりも広範です。特定のゲームのハウスエッジが公正であること、小さいこと、開示されていることは証明しません。ハッシュをゲームの実際の結果に対応づける具体的な計算式(ゲームタイプごとに固有の部分)が公開されていることも証明しません。ハッシュコミットメントが完全に健全であっても、プラットフォームのゲームごとの結果対応ロジックが独自仕様のままで外部から検証できないこともあり得ます。これらは本当に別々の2つの主張であり、一つにまとめた保証としてではなく、頭の中で区別しておく価値があります。
懐疑論はどこから来るのか(そして、それが正当な場合)
プロバブリーフェアシステムに対する実際の懐疑的な声はオンラインで多く検索されており、それを頭ごなしに否定するのは、真摯に向き合うよりも不誠実でしょう。最もよくある批判は、2つの異なる考え方を混同しています。「プロバブリーフェア(証明可能な公平性)」と「実際に公平であること」は同じ主張ではありません。プロバブリーフェアとは、ベット後に結果が操作されていないという意味です。ゲームそのものに組み込まれたハウスエッジが妥当かどうかについては何も語りません。それはまったく別の問題であり、プロバブリーフェアの仕組みはもともとそれに答えるために設計されたものではありません。
2つ目の、より具体的な懐疑論には十分な根拠があります。プロバブリーフェアを謳う複数のプラットフォームを独自にテストしたところ、検証ツールが壊れていたりメンテナンス中だったりするケースや、場合によってはマーケティング上の主張の裏に本物の独立した検証システムがまったく存在しないケースなど、現実的な欠陥が見つかっています。これは慎重になるべき正当な理由であり、基礎となる暗号技術そのものの欠陥ではなく、実装の品質に問題があることを示しています。3つ目は、それ単独で理解しておく価値のある、より限定的なポイントです。一部のプロバイダーは、ハッシュコミットメントのプロセスを完全に文書化していても、ゲームごとの正確な結果対応の計算式を独自仕様のままにしています。データの完全性と計算式の透明性は、プロバイダーがそれぞれ独立して提供できる別々のものです。
Flushでの仕組みの実装
Flushは、Crash、Dice、Mines、Plinko、Keno、Blackjack、Roulette、Baccaratなどを含む自社開発のOriginalsカタログの全18ゲームに、これと同じハッシュ・コミット・リビールの構造を適用しています。プレイ前にサーバーシードが生成されて即座にハッシュ化され、そのハッシュがベット前にコミットメントとしてあなたに表示されます。元のサーバーシードは、あなたがシードペアをローテーションするかセッションが終了するまで非公開のままです。自分のクライアントシードはFlushのゲーム内公平性メニューからいつでも設定・変更でき、ナンスは現在のシードペアでのベットごとに1ずつ増えていきます。本ガイドで説明してきたとおりです。
Flushはこれを、クライアントシード、サーバーシード、ナンスを組み合わせた暗号学的ハッシュ関数を使うものとして文書化しています。本ガイドでは特定のアルゴリズム名を確定した事実として断定するのではなく、この仕組みを一般的な形で説明しています。最も詳しい技術情報はFlush公式の公平性ページにあり、現在の実装を直接確認するための決定的な情報源です。内蔵の公平性ツールを使えば、ゲームを離れることなく過去のラウンドのシードと結果を検証できます。この仕組みはFlush独自のOriginalsに特有のものです。サードパーティのスロットやライブディーラーテーブルは、Gaming Laboratories International、iTech Labs、eCOGRAなどの機関によって監査された、独立認証済みのRNGで動作しています。これは異なる、しかし同様に有効な公平性モデルであり、プロバブリーフェアの本当の意味を解説したガイド。
Flushがあなたに求めること
自分のクライアントシードを設定・変更する以外に、この仕組みの恩恵を受けるために特別なことは何も必要ありません。あなたがプレイするOriginalsのすべてのラウンドは、公平性メニューを開いて確認するかどうかにかかわらず、すでに上で説明したコミット済みハッシュの流れを使っています。crash、dice、mines、plinko、kenoそれぞれについて、どのボタンを押せばよいのか、検証ツールが実際に何を表示するのかといった、ゲームごとの実践的な内容を知りたい場合は、プロバブリーフェアなBitcoinゲームの検証方法を解説した関連ガイドで各ゲームを直接解説しています。資金を入れる前に様子を見たい場合は、Flushの現在のゲームロビーで、何も賭けずにまずデモモードでOriginalsのラインナップを確認できます。
責任あるギャンブル
ラウンドの背後にある暗号技術を理解しても、そこに賭けたお金のリスクは何も変わりません。プロバブリーフェアの保証は、ハウスエッジ、分散、負けるセッションの可能性には一切関係がなく、結果が事後に改ざんされていないことを確認するだけです。入金やセッションの上限は、負けが続いて判断が難しくなってからではなく、プレイを始める前に設定しましょう。Flush独自の責任あるギャンブルのリソースも、以下の相談窓口とあわせて利用できます。ギャンブルが楽しめなくなったり、家計に影響し始めたりした場合は、無料かつ秘密厳守のサポートを受けられます:GamCare(英国内0808 8020 133、gamcare.org.uk)、BeGambleAware(英国内同番号、begambleaware.org)、米国のNational Council on Problem Gambling(1-800-GAMBLER、ncpgambling.org)、国際的なサポートを提供するGambling Therapy(gamblingtherapy.org)。失っても問題ない金額を超えて絶対にギャンブルをしないでください。
次のラウンドを検証してみませんか?
本ガイドで解説した仕組みは理論上のものではありません。Flush Originalでのすべてのベットは、あなたが確認するかどうかにかかわらず、すでにこのハッシュ・コミット・リビールの流れを通っています。特定のゲームについて手順を知りたい場合は、プロバブリーフェアなBitcoinゲームの解説でcrash、dice、mines、plinko、kenoを個別に取り上げています。そうでなければ、Flushのカジノロビーにアクセスして、実際にラウンドをプレイし、シードをローテーションし、自分の手で結果を検証してみましょう。
どのように調べたか
検証方法
本ガイドは、NISTが公開しているSHA-256標準(FIPS 180-4)を技術的な参照として一般的なハッシュ・コミット・リビールの手法を説明し、業界で一般的な単純なハッシュコミットメントの実装例として、大手ゲームスタジオが公開しているプロバブリーフェアのドキュメントを出典を明記して使用しています。計算例では本記事のために独自に計算した実際のSHA-256出力を使用しており、読者はブラウザのコンソールや任意のSHA-256ツールで再計算して計算を確認できます。Flush独自の仕組みについては、特定のアルゴリズムを確定した事実として挙げるのではなく、一般的な形で説明しています。本ガイドは金融またはギャンブルの結果に関する助言を提供するものではありません。
押さえておきたい点
主なメリット
- ハッシュ・コミット・リビールの仕組みを理解すれば、マーケティング上の主張を鵜呑みにせず、結果を自分で検証できます。
- ラウンド開始前にハッシュを公開するコミットメントの段階があるからこそ、事後の改ざんは単なる約束ではなく数学的に検出可能になります。
- ナンスにより、同じシードペアが多数のラウンドで同じ結果を気づかれずに繰り返すことを防げます。
- 単純なハッシュとHMACの違いを知っていれば、各プラットフォームの公平性に関するドキュメントをより批判的に読めるようになります。
- 独立した検証ツールは業界全体に存在するため、基本的な仕組みを理解しておけば、あるプラットフォームの検証ツールが一時的に使えない場合でも身を守れます。
注意すべき点
- Provably Fairが証明するのは、ベット後に結果が改ざんされていないことです。ハウスエッジが小さいことを証明するものではありません。
- 検証ツール自体が故障したり、メンテナンスされなくなったりする可能性があります。
- 基盤となるハッシュコミットメント自体は完全に透明であっても、ゲームごとの正確な結果マッピングの計算式を非公開にしているプロバイダーもあります。
- Provably Fairの仕組みは一般的にプラットフォーム独自のインハウスゲームに適用されます。ライセンスを受けたサードパーティ製スロットやライブディーラーテーブルは、通常、独立認証を受けたRNGに依拠しています。
用語集
重要な用語
| 用語 | 説明 |
|---|---|
| ハッシュ関数(Hash function) | 任意の入力を固定長の出力に変換する一方向の数学的関数です。出力から元の入力を逆算することは計算上不可能です。 |
| 原像計算困難性(Pre-image resistance) | 特定の出力を生む入力を見つけることが計算上不可能であるというハッシュ関数の性質です。ハッシュによるコミットメントを事後に差し替えられない数学的根拠となります。 |
| サーバーシード(Server seed) | ラウンド前にプラットフォームが生成するランダムな値です。ベット前にそのハッシュでコミットされ、ラウンド後に公開されます。 |
| クライアントシード(Client seed) | プレイヤーが指定または変更できる値で、サーバーシードおよびナンスと組み合わせてラウンドの結果を決定するのに使われます。 |
| ナンス(Nonce) | 通常0または1から始まり、ベットごとに増加するカウンターです。同じシードペアで同じ結果が繰り返されないようにします。 |
| コミットメント(Commitment) | イベントの前に値のハッシュを公開する行為です。これにより、後から値を変更するとハッシュが一致しなくなるため、値そのものを変更できなくなります。 |
| HMAC | Hash-based Message Authentication Code(ハッシュベースのメッセージ認証コード)の略で、秘密鍵とメッセージを組み合わせる鍵付きのハッシュ関数です。連結した文字列を単純にハッシュ化する方式とは異なります。 |
| シードローテーション(Seed rotation) | 新しいサーバーシードペアを生成する操作です。これにより以前のサーバーシードが公開され、独立して検証できるようになります。 |
| 検証ツール(Verifier tool) | プラットフォームが提供するもの、または独自に作られたソフトウェアで、公開された入力からラウンドのハッシュと結果を再計算し、改ざんがないことを確認します。 |
| アバランシェ効果(Avalanche effect) | 入力を1文字変えるだけでまったく異なる予測不能なハッシュ出力が得られる性質です。推測によってハッシュを逆算できない理由がここにあります。 |
| ダイジェスト(Digest) | ハッシュ関数が出力する固定長の文字列です。たとえばSHA-256が生成する64文字の16進数の結果がこれにあたります。 |
| 衝突耐性(Collision resistance) | 同じハッシュ出力を生む2つの異なる入力を見つけることが計算上不可能であるという性質です。 |
| SHA-256 | 常に256ビットの出力を生成する、広く使われている特定のハッシュ関数です。本ガイドの計算例で使用しています。 |
| 決定性(Deterministic) | 同じ入力からは常にまったく同じハッシュ出力が得られる性質です。これによりプレイヤーは結果を再計算して照合できます。 |
このガイドの信頼性
NISTが公開しているSHA-256の標準規格(FIPS 180-4)、実際の業界実装例としてゲームスタジオ(BGaming)が公開しているProvably Fairのドキュメント、そして本ガイドに掲載した、読者が自分で再計算できる独自のSHA-256計算例に基づいています。
FAQ
よくある質問
プロバブリーフェアのアルゴリズムは偽装・不正操作できますか?
プロバブリーフェアシステムにおけるハッシュとHMACの違いは何ですか?
プロバブリーフェアシステムにナンスが必要なのはなぜですか?
プロバブリーフェアならカジノにハウスエッジはないのですか?
プラットフォームの検証ツールを使わずにプロバブリーフェアの結果を検証できますか?
出典
- NIST FIPS 180-4, Secure Hash Standard — 閲覧日2026年7月19日
- BGaming provably fair documentation — 閲覧日2026年7月19日
- GamCare — 閲覧日2026年7月19日
- BeGambleAware — 閲覧日2026年7月19日
- NCPG (1-800-GAMBLER) — 閲覧日2026年7月19日
- Gambling Therapy — 閲覧日2026年7月19日
この記事をシェア
シェアしてチャンスをつかもう!
関連記事
さらに詳しく
TRONギャンブル:TRXでギャンブルをする方法
TRXは1セント未満の手数料で数秒で決済され、多くのUSDT入金と同じネットワークを使います。TRXで直接ギャンブルをする際に本当に重要なポイントを解説します。
5分で読めます
USDTギャンブル:どのネットワークを使うべきか、その理由
USDTならカジノ残高のドル価値は一定ですが、どのネットワークで送るかで速度と手数料は大きく変わります。USDTギャンブルで本当に重要なポイントを解説します。
5分で読めます
おすすめ暗号資産スポーツベッティング:2026年完全ガイド
暗号資産スポーツベッティングとは、カードの代わりにBTC、ETH、ステーブルコインでスポーツブックに入金すること。その実際の仕組みと、Flushのスポーツブックでの活用法を解説します。
5分で読めます