2025年9月9日 • 5分で読めます
NPMサプライチェーン攻撃がBTC、ETH、SOL、LTCウォレットを標的に
要点
大規模なソフトウェアサプライチェーン攻撃により、数百万のWebアプリで使われている人気のオープンソースコードライブラリ18個に、ウォレットの資金を抜き取るマルウェアが仕込まれました。Arkham Intelligenceによると、これまでの被害額は500ドル強と小規模にとどまっています。
基本データ
| 攻撃の種類 | NPMソフトウェアサプライチェーンの侵害 |
| 影響を受けたパッケージ | 18 |
| 週間ダウンロード数 | 26億回以上 |
| 公開されていた時間 | 約2時間 |
| 標的となったチェーン | BTC、ETH、LTC、SOL、TRX、BCH |
| 主な手口 | クリップボードの乗っ取りとアドレスのすり替え |
| 盗まれた資金 | $500以上(Arkham Intelligence) |
| 報告日 | 2025年9月8日 |
- 何が起きたのか: NPM上の人気ソフトウェアライブラリ18個(数百万のアプリで使用)に、悪意あるコードが密かに埋め込まれました。
- 仕組み: マルウェアが取引時に正規のウォレットアドレスを攻撃者が管理するアドレスにすり替えます。
- 被害額: Arkham Intelligenceによると、当初は$50でしたが、執筆時点では**$500以上が盗まれて**います。
- セキュリティ対策: アドレス全体を確認する、テスト送金を行う、ハードウェアウォレットやエアギャップウォレットを使用する。
実際に何が起きたのか
NPMを聞いたことがなくても、心配はいりません。NPMはブロックチェーンプロジェクトではなく、世界中の開発者が使用するソフトウェアの「パッケージマネージャー」です。コードの部品を集めたアプリストアのようなものだと考えてください。Webアプリを使うたびに、その裏では何十、場合によっては何百ものこうしたパッケージが使われている可能性が高いのです。
攻撃は、ハッカーが信頼されているメンテナーのアカウントを乗っ取り、広く使われている18個のパッケージに悪意あるアップデートを公開したことで発生しました。これらのライブラリは合計で毎週26億回以上ダウンロードされています。つまり、汚染されたコードは、暗号資産の取引を扱うものを含む無数のアプリやサービスに瞬く間に広がったのです。
感染したバージョンが公開されていたのは約2時間だけでしたが、それでもインターネット全体に影響が広がるには十分な時間でした。
NPMサプライチェーン攻撃の仕組み
悪意あるコードは、暗号資産を盗むことに特化して作られていました。その手口は次のとおりです。
- クリップボードの乗っ取り: 暗号資産のアドレスをクリップボードにコピーすると(たとえばBitcoinを送金するため)、マルウェアがそれを密かに攻撃者のアドレスにすり替えました。多くのユーザーは最初と最後の数文字しか確認しないため、この手口は恐ろしいほど効果的です。
- よく似たアドレスによる偽装: まったく異なる文字列を挿入するのではなく、攻撃者は被害者の正規のアドレスによく似たアドレスを生成しました。これにより、手遅れになるまで盗難に気づきにくくなっていました。
- 取引の傍受: EthereumやSolanaのようなブロックチェーンでは、マルウェアがウォレットのAPIに入り込んで取引リクエストを監視し、署名する前に送金先アドレスを攻撃者のものに置き換えていました。
🚨 大規模なサプライチェーン攻撃が進行中です。信頼のある開発者のNPMアカウントが侵害されました。影響を受けたパッケージはすでに10億回以上ダウンロードされており、JavaScriptエコシステム全体が危険にさらされている可能性があります。
悪意あるペイロードの動作は…
— Charles Guillemet (@P3b7_) 2025年9月8日
標的となったブロックチェーン
攻撃者は当初からマルチチェーンを狙っており、異なるアドレス形式や取引フローを認識するようにマルウェアをプログラムしていました。標的として確認されたブロックチェーンは次のとおりです。
攻撃者の追跡:Arkham Intelligence
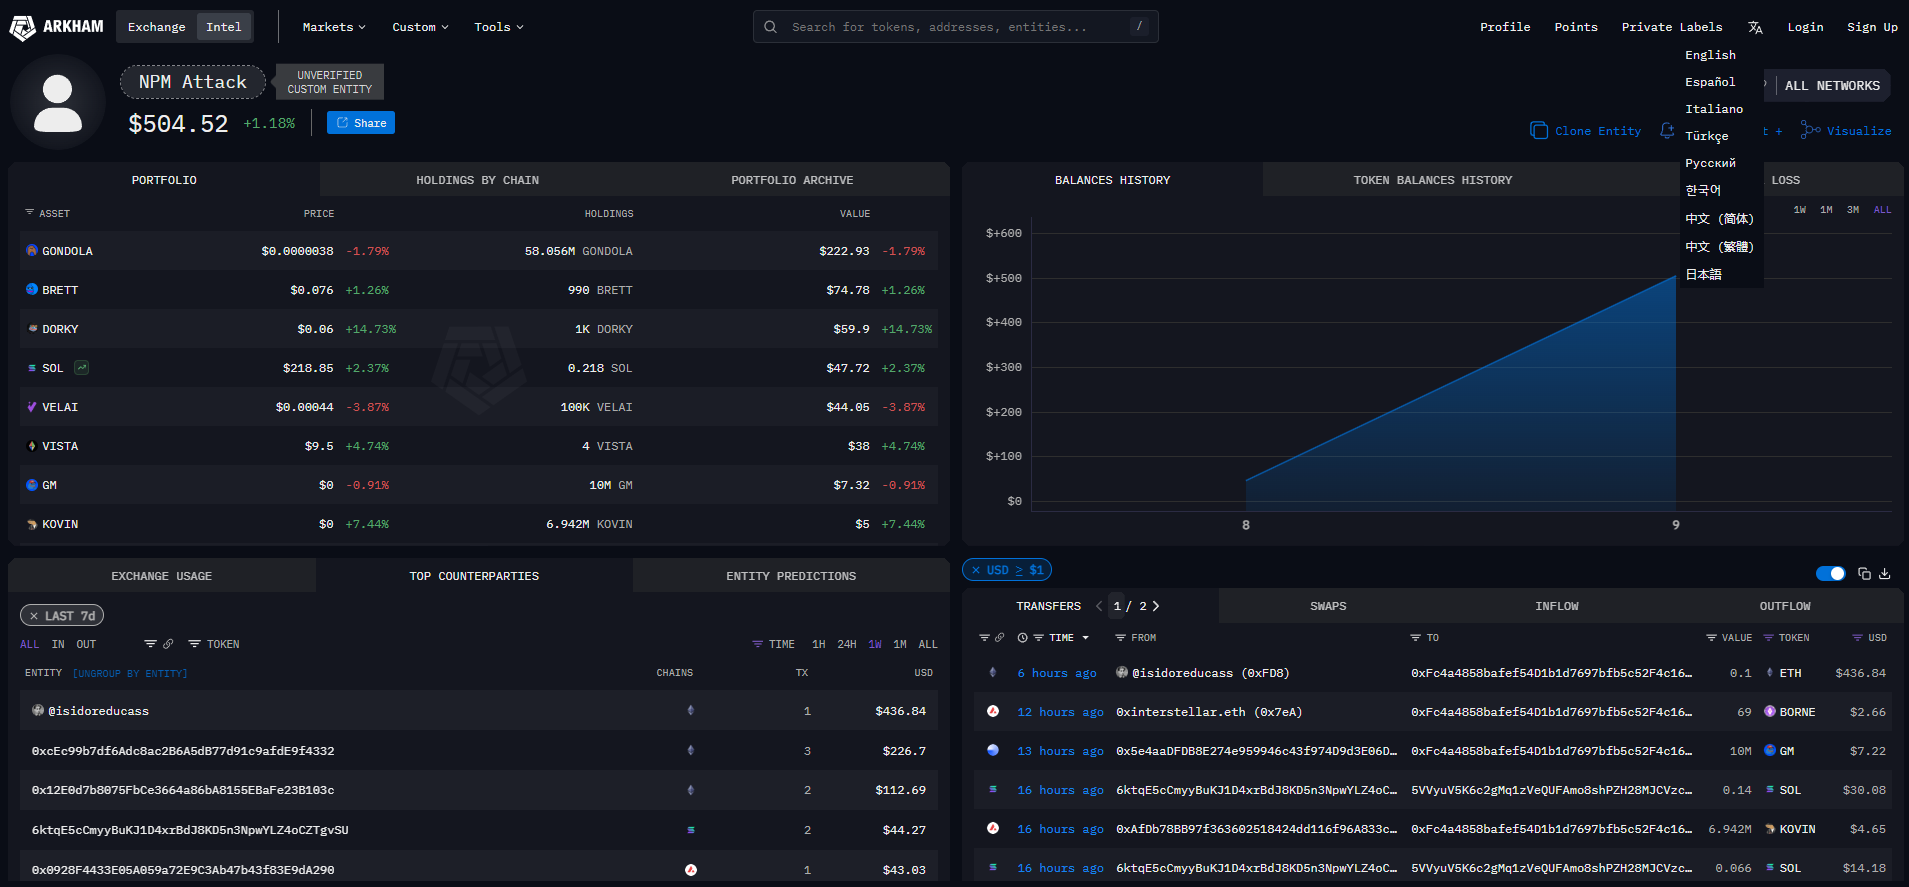
ブロックチェーン分析プラットフォームのArkham Intelligenceは、すでに攻撃者を自社システム上のエンティティとして特定しています。ハッキングに関連するウォレットはリアルタイムで追跡されていました。
- 当初、流出した暗号資産は**$50相当**にすぎませんでした。
- 執筆時点では、その額は**$500以上**に増えていました。
- Arkhamの専用エンティティビューでは、盗まれた資金がどのウォレットに送られているかを正確に確認できます。
暗号資産保有者へのセキュリティ推奨事項
1. 取引は必ず確認する
- 最初と最後の数文字だけを信用せず、アドレス全体を読みましょう。
- 多額の資金を移動する前に、少額のテスト送金を行いましょう。
- マルウェアがクリップボードの内容を置き換える可能性があることを認識し、コピーしたものがそのまま貼り付けられると思い込まないようにしましょう。
2. ハードウェアウォレット(画面付き)を使用する
LedgerのCTOはコミュニティに次のように呼びかけました:「見たものに署名する(What You See Is What You Sign)」
- ハードウェアウォレットは、独自の安全な画面に取引の詳細を表示します。
- 署名の前に物理的な確認が必要なため、マルウェアが裏で受取人を書き換えることはほぼ不可能になります。
3. ウォレットの心得
- BitcoinはBitcoin専用のデバイスに保管しましょう。手持ちのあらゆるアルトコインのウォレットと混在させないでください。
- スマートコントラクトへのブラインド署名は避けましょう。どのような権限を付与するのか必ず確認してください。
- Bitcoinアドレスを使い回さないようにしましょう。プライバシーが向上し、将来の量子コンピューティングに関連する潜在的なリスクも軽減されます。
4. エアギャップウォレットを検討する
エアギャップウォレット(オフラインのデバイス)は、PCやスマートフォンがすでに侵害されていることを前提としています。これらのデバイスはインターネットに直接接続しないため、マルウェアにさらされるリスクが低減されます。
5. 他の攻撃手法についても情報を得ておく
クリップボードの乗っ取りは手口のひとつにすぎません。他にも次のようなものがあります。
- UIの偽装: 画面上には「正しい」アドレスが表示されているのに、署名された取引は別の宛先を指しているという手口です。
- 承認を悪用した資金の抜き取り: Ethereumや類似のチェーンで、攻撃者があなたをだまして無制限の使用権限を付与させる手口です。
この攻撃の影響を受けないウォレット
NPM攻撃の影響を受けないことが確認済み:@covewallet @nunchuk_io @AquaBitcoin @Blockstream @SparrowWallet @wasabiwallet @COLDCARDwallet @SpecterWallet @ElectrumWallet @FOUNDATIONdvcs @selfcustodykrux @SeedSigner @bitcoinKeeper_
情報が入り次第、このスレッドの下に追加していきます…— BTC Sessions 😎 (@BTCsessions) 2025年9月9日
教育者の@BTCSessionsは、今回のNPM攻撃の影響を受けないハードウェアウォレットとソフトウェアウォレットのリストをまとめました。不安な方は、資金を送る前にお使いのウォレットがそのリストに含まれているか確認してください。
この攻撃から得られる大きな教訓
現実として、コンピューター、ブラウザ、スマートフォンは常に侵害される可能性があります。攻撃者はBitcoinそのものを破る必要はなく、あなたをだまして間違った宛先に送らせればよいのです。
だからこそ、エアギャップウォレットやハードウェアウォレットが存在するのです。これらは、普段使っているデバイスがすでに感染していることを前提に動作します。署名のプロセスを安全で隔離されたデバイスに移すことで、コントロールを取り戻せます。
今こそハードウェアウォレットを手に入れるとき
今回のNPMサプライチェーン攻撃は明確なシグナルです:多額の暗号資産をホットウォレットやブラウザ拡張機能に保管する時代は終わりにすべきです。
Bitcoinやその他の暗号資産をまとまった額保有しているなら:
- アドレスは必ず手動で確認しましょう。
- 多額を送る前にテスト送金を行いましょう。
- Ledger、Trezor、Coldcard、Passport、Keystoneなどのハードウェアウォレットを入手しましょう。
- あるいは、Specter DIYやSeedsignerのようなオープンソースプロジェクトを使って自作することもできます。
適切なウォレットセキュリティにかかる費用や手間は、資金を永久に失うリスクに比べれば取るに足らないものです。
教訓はシンプルです。Bitcoinを大切に思うなら、ウォレット環境はすでに攻撃を受けているものとして扱いましょう。今回のNPMハッキングを経た今、それはかつてないほど現実に近いのです。
提供:ゲーム愛好家のための究極の暗号資産カジノ、Flush
大手暗号資産カジノのFlushでは、リアルマネーのオンラインスロットや、ポーカー、ブラックジャック、バカラ、ルーレットなどのライブカジノゲームをはじめ、さまざまなゲームをスムーズかつ安全に楽しめます。一流の暗号資産カジノとして、FlushではNolimit City、Hacksaw Gaming、Pragmatic Playなどのプロバイダーによる人気タイトルを揃えており、あらゆるプレイヤーにエキサイティングなラインナップをお届けします。
Flushの新規プレイヤーは、最初のセッションをより長く楽しめる最大150%のウェルカムボーナスを受け取れるほか、スロットをプレイすると自動的にWeekly Racesの賞金プールに参加できます。
リアルマネーで暗号資産スロットをプレイしたいなら、Flushはまさにそのために作られています。ロビーには70以上のプロバイダーによる6,000以上のゲームが揃い、ウェルカムオファーは最大150%のウェルカムボーナス、そしてUSDT TRC-20での出金は通常のプレイであれば通常2分以内に完了します。
どのように調べたか
検証方法
本レポートは、2025年9月のNPM侵害に関する公開情報をまとめたものです。悪意あるコードについての最初の報告記事、AikidoとSiliconANGLEによるセキュリティ分析、LedgerのCTOであるCharles Guillemet氏の投稿、そしてBTC Sessionsがまとめた影響を受けていないウォレットのリストが含まれます。盗まれた資金に関する数値はArkham Intelligenceのエンティティ追跡によるもので、状況の進展に伴って変動していました。セキュリティに関する推奨事項は広く受け入れられているセルフカストディの実践方法を反映した一般的なアドバイスであり、あらゆる攻撃に対する保証ではありません。
FAQ
よくある質問
NPMサプライチェーン攻撃では何が起きたのですか?
NPMの暗号資産マルウェアはどのように資金を盗むのですか?
どのブロックチェーンが標的になりましたか?
どれくらいの暗号資産が盗まれましたか?
この種の攻撃から暗号資産を守るにはどうすればよいですか?
NPM攻撃の影響を受けなかったウォレットはどれですか?
この記事をシェア
シェアしてチャンスをつかもう!
関連記事
さらに詳しく
American Bitcoin(ABTC)とは?会社の実態を解説
American Bitcoin(ABTC)は、Hut 8とトランプ家に関連するNasdaq上場のビットコインマイニング・トレジャリー企業です。同社の実際の事業内容を、意見ではなく事実として解説します。
5分で読めます
日本、暗号資産を金融資産に再分類【2026年】
日本の国会が暗号資産を金融資産に再分類し、最高税率を55%から20%に引き下げ(2028年施行)。この改革が世界に示すシグナルを解説します。
5分で読めます
アルバータ州が規制iGamingを開始(2026年):その意味とは
アルバータ州の規制iGaming市場が2026年7月13日に22事業者で開始。一部はレイヤー2で暗号資産・ステーブルコインの入金に対応しています。
5分で読めます