2025년 9월 9일 • 5분 분량
NPM 공급망 공격, BTC·ETH·SOL·LTC 지갑을 노리다
핵심 요약
대규모 소프트웨어 공급망 공격으로 수백만 개의 웹 앱이 사용하는 인기 오픈소스 코드 라이브러리 18개에 지갑 탈취 악성코드가 심어졌습니다. Arkham Intelligence에 따르면 지금까지의 피해액은 500달러를 조금 넘는 소액입니다.
핵심 정보
| 공격 유형 | NPM 소프트웨어 공급망 침해 |
| 영향받은 패키지 | 18개 |
| 주간 다운로드 | 26억 회 이상 |
| 노출 기간 | 약 2시간 |
| 표적 체인 | BTC, ETH, LTC, SOL, TRX, BCH |
| 주요 수법 | 클립보드 하이재킹 및 주소 바꿔치기 |
| 탈취 자금 | $500 이상 (Arkham Intelligence) |
| 보고일 | September 8, 2025 |
- 무슨 일이 있었나: NPM의 인기 소프트웨어 라이브러리 18개(수백만 개의 앱이 사용)에 악성 코드가 몰래 삽입되었습니다.
- 작동 방식: 악성코드가 거래 도중 정상적인 지갑 주소를 공격자가 통제하는 주소로 바꿔치기합니다.
- 피해 규모: Arkham Intelligence에 따르면 처음에는 $50였으나, 이 글을 쓰는 시점에는 $500 이상이 탈취되었습니다.
- 보안 예방 조치: 주소 전체를 확인하고, 테스트 거래를 보내고, 하드웨어 지갑이나 에어갭 지갑을 사용하세요.
실제로 무슨 일이 있었나
NPM을 처음 들어 보셨다면 여러분만 그런 것이 아닙니다. NPM은 블록체인 프로젝트가 아니라 전 세계 개발자들이 사용하는 소프트웨어 “패키지 매니저”입니다. 코드 조각을 위한 앱 스토어라고 생각하면 됩니다. 웹 앱을 사용할 때마다 그 뒤에서는 이런 패키지 수십 개(많게는 수백 개)가 쓰이고 있을 가능성이 높습니다.
이번 공격은 해커들이 신뢰받는 메인테이너의 계정을 탈취하고 널리 쓰이는 패키지 18개에 악성 업데이트를 배포하면서 시작되었습니다. 이 라이브러리들의 다운로드 수를 합치면 매주 26억 회가 넘습니다. 즉, 오염된 코드가 암호화폐 거래를 처리하는 서비스를 포함해 셀 수 없이 많은 앱과 서비스로 순식간에 퍼졌다는 뜻입니다.
감염된 버전이 온라인에 올라와 있던 시간은 약 2시간에 불과했지만, 인터넷 전반으로 노출이 확산되기에는 충분한 시간이었습니다.
NPM 공급망 공격의 작동 방식
이 악성 코드는 암호화폐 탈취를 위해 특별히 설계되었습니다. 작동 방식은 다음과 같습니다.
- 클립보드 하이재킹: 암호화폐 주소를 클립보드에 복사하면(예: 비트코인을 보내기 위해), 악성코드가 이를 공격자의 주소로 조용히 바꿔치기합니다. 많은 사용자가 주소의 앞뒤 몇 글자만 확인하기 때문에 이 수법은 무서울 만큼 잘 통합니다.
- 닮은꼴 주소를 이용한 스푸핑: 완전히 다른 문자열을 넣는 대신, 공격자는 피해자의 정상 주소와 비슷해 보이는 주소를 생성했습니다. 이 때문에 너무 늦을 때까지 탈취를 알아차리기가 더 어려웠습니다.
- 거래 가로채기: Ethereum과 Solana 같은 블록체인에서는 악성코드가 지갑 API에 연결해 거래 요청을 감시하고, 사용자가 서명하기 전에 수신 주소를 공격자의 주소로 바꿔 놓았습니다.
🚨 대규모 공급망 공격이 진행 중입니다. 평판 좋은 개발자의 NPM 계정이 탈취되었습니다. 영향을 받은 패키지는 이미 10억 회 이상 다운로드되었으며, 이는 JavaScript 생태계 전체가 위험에 처할 수 있다는 뜻입니다.
악성 페이로드는 다음과 같이 작동합니다…
— Charles Guillemet (@P3b7_) September 8, 2025
표적이 된 블록체인
공격자들은 처음부터 멀티체인을 노렸으며, 서로 다른 주소 형식과 거래 흐름을 인식하도록 악성코드를 작성했습니다. 다음 블록체인이 표적으로 확인되었습니다.
공격자 추적: Arkham Intelligence
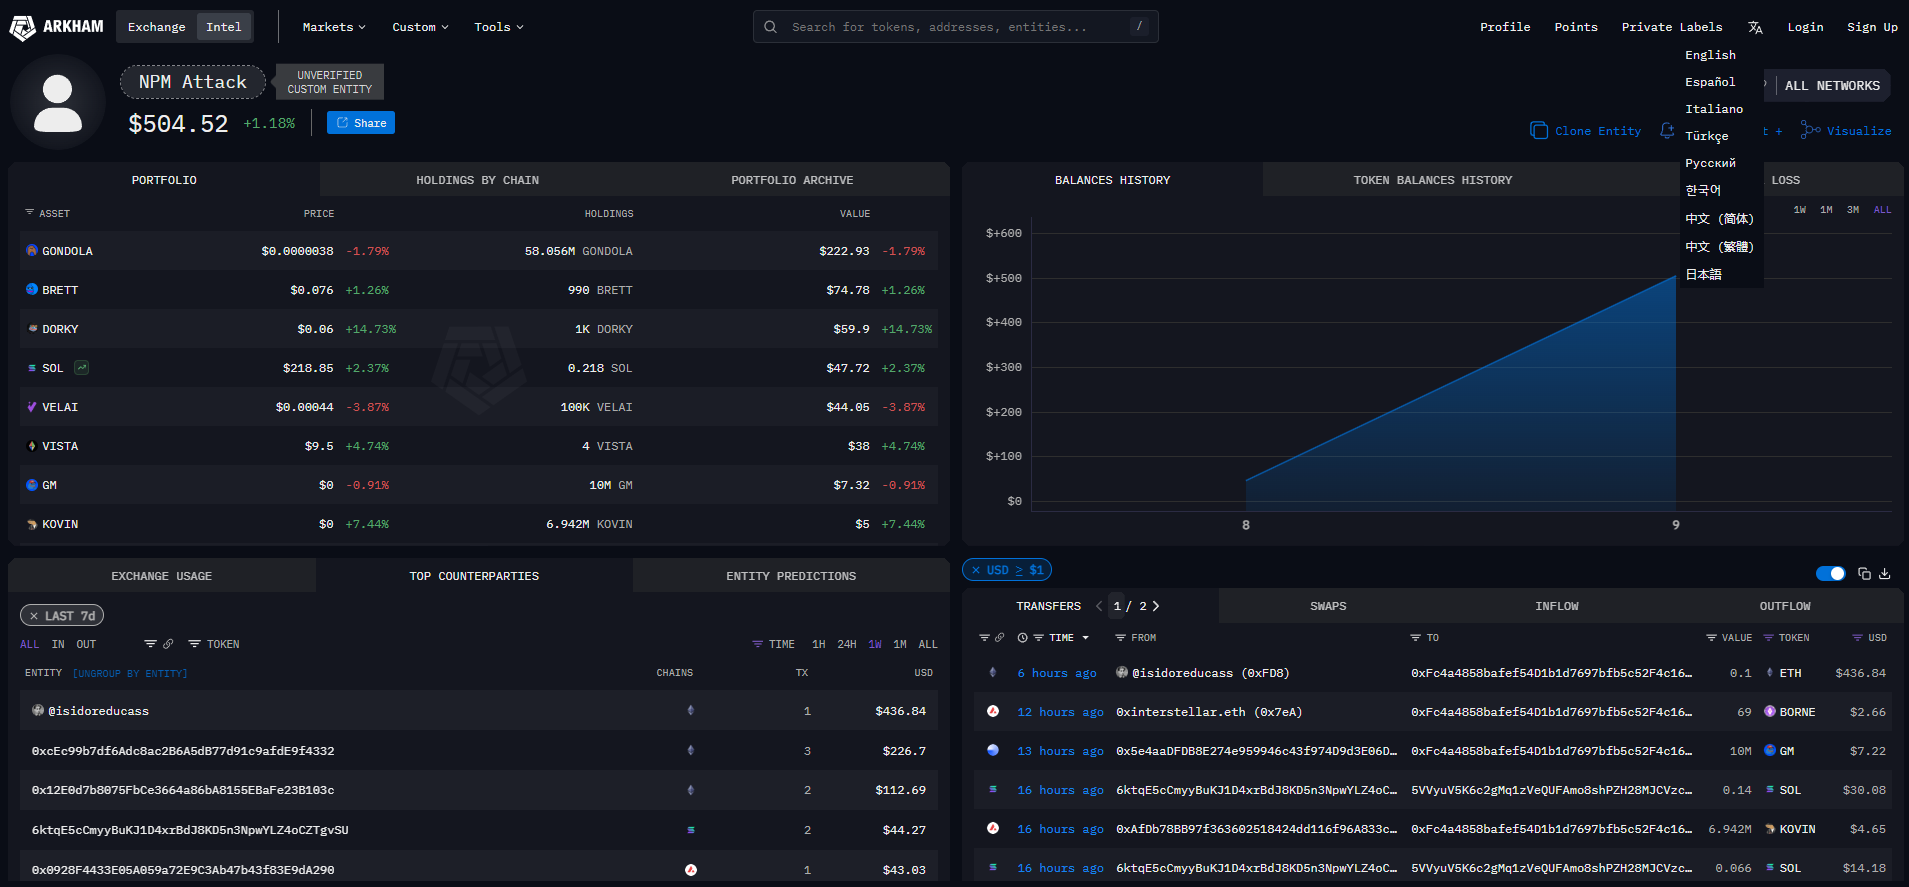
블록체인 분석 플랫폼 Arkham Intelligence는 이미 공격자를 자체 시스템의 엔티티로 지정했습니다. 해킹과 연관된 지갑들은 실시간으로 추적되고 있었습니다.
- 처음에는 $50 상당의 암호화폐만 빼돌려졌습니다.
- 이 글을 쓰는 시점에는 그 금액이 $500 이상으로 늘어났습니다.
- Arkham의 전용 엔티티 화면에서 어떤 지갑이 탈취된 자금을 받고 있는지 정확히 확인할 수 있습니다.
암호화폐 보유자를 위한 보안 권고 사항
1. 항상 거래를 확인하세요
- 앞뒤 몇 글자만 믿지 말고 주소 전체를 읽으세요.
- 큰 금액을 옮기기 전에 소액 테스트 거래를 보내세요.
- 악성코드가 클립보드 내용을 바꿀 수 있다는 점을 명심하세요. 복사한 내용이 그대로 붙여 넣어진다고 가정하지 마세요.
2. (화면이 있는) 하드웨어 지갑을 사용하세요
Ledger의 CTO는 커뮤니티에 이렇게 당부했습니다. “눈에 보이는 것이 곧 서명하는 것입니다(What You See Is What You Sign).”
- 하드웨어 지갑은 자체 보안 화면에 거래 세부 정보를 보여 줍니다.
- 서명 전에 기기에서 직접 확인해야 하므로, 악성코드가 뒤에서 몰래 수신자를 바꾸는 것이 거의 불가능합니다.
3. 지갑 사용 에티켓
- 비트코인은 비트코인 전용 기기에 보관하세요. 가지고 있는 온갖 알트코인 지갑과 섞지 마세요.
- 스마트 컨트랙트에 내용을 확인하지 않고 서명(블라인드 서명)하지 마세요. 어떤 권한을 부여하는지 항상 확인하세요.
- 비트코인 주소를 재사용하지 마세요. 프라이버시가 향상되고, 향후 양자 컴퓨팅과 관련된 잠재적 위험도 줄어듭니다.
4. 에어갭 지갑을 고려하세요
에어갭 지갑(오프라인 기기)은 여러분의 PC나 휴대폰이 이미 감염되었다고 가정합니다. 이런 기기는 인터넷에 직접 연결되지 않으므로 악성코드에 대한 노출이 줄어듭니다.
5. 다른 유형의 공격도 알아 두세요
클립보드 하이재킹은 여러 수법 중 하나일 뿐입니다. 다른 수법으로는 다음이 있습니다.
- UI 스푸핑: 인터페이스에는 “올바른” 주소가 표시되지만, 실제로 서명한 거래는 다른 곳을 향하는 수법입니다.
- 승인 드레이닝: Ethereum 및 유사한 체인에서 공격자가 사용자를 속여 무제한 지출 권한을 부여하게 만드는 수법입니다.
이번 공격으로부터 안전한 지갑
NPM 공격의 영향을 받지 않은 것으로 확인됨:@covewallet @nunchuk_io @AquaBitcoin @Blockstream @SparrowWallet @wasabiwallet @COLDCARDwallet @SpecterWallet @ElectrumWallet @FOUNDATIONdvcs @selfcustodykrux @SeedSigner @bitcoinKeeper_
추가로 확인되는 대로 아래 스레드에 덧붙이겠습니다…— BTC Sessions 😎 (@BTCsessions) September 9, 2025
교육 크리에이터 @BTCSessions가 이번 NPM 공격의 영향을 받지 않은 하드웨어 및 소프트웨어 지갑 목록을 정리했습니다. 걱정된다면 자금을 보내기 전에 사용 중인 지갑을 이 목록과 대조해 보세요.
이번 공격이 주는 더 큰 교훈
현실적으로 여러분의 컴퓨터, 브라우저, 휴대폰은 언제든 감염될 수 있습니다. 공격자는 비트코인 자체를 뚫을 필요가 없습니다. 여러분을 속여 엉뚱한 곳으로 보내게 만들기만 하면 됩니다.
바로 이것이 에어갭 지갑과 하드웨어 지갑이 존재하는 이유입니다. 이런 지갑은 평소 사용하는 기기가 이미 감염되었다는 가정하에 작동합니다. 서명 과정을 안전하고 격리된 기기로 옮김으로써 통제권을 되찾을 수 있습니다.
이제 하드웨어 지갑을 마련할 때입니다
이번 NPM 공급망 공격은 분명한 신호입니다. 상당한 규모의 암호화폐를 핫 월렛이나 브라우저 확장 프로그램에 보관하던 시대는 끝나야 합니다.
비트코인이나 다른 암호화폐를 의미 있는 규모로 보유하고 있다면:
- 항상 주소를 직접 확인하세요.
- 큰 금액을 보내기 전에 테스트 거래를 하세요.
- Ledger, Trezor, Coldcard, Passport, Keystone 등 하드웨어 지갑을 마련하세요.
- 아니면 Specter DIY나 Seedsigner 같은 오픈소스 프로젝트로 직접 만들어 보세요.
제대로 된 지갑 보안에 드는 비용이나 노력은 자금을 영원히 잃을 위험에 비하면 아무것도 아닙니다.
교훈은 간단합니다. 비트코인을 소중히 여긴다면, 지갑 환경이 이미 공격받고 있다고 생각하고 대하세요. 이번 NPM 해킹 이후로 그것은 그 어느 때보다 사실에 가까워졌기 때문입니다.
게이밍 애호가를 위한 최고의 암호화폐 카지노, Flush가 전해 드립니다
선도적인 암호화폐 카지노 Flush에서는 실제 머니 온라인 슬롯, 포커, 블랙잭, 바카라, 룰렛 같은 라이브 카지노 게임 등으로 원활하고 안전한 게이밍 경험을 즐길 수 있습니다. 최고의 암호화폐 카지노인 Flush는 Nolimit City, Hacksaw Gaming, Pragmatic Play 등 여러 프로바이더의 인기 타이틀을 갖추고 있어 모든 플레이어에게 흥미진진한 게임 라인업을 제공합니다.
Flush의 신규 플레이어는 첫 세션을 더 길게 즐길 수 있는 최대 150%의 웰컴 보너스를 받으며, 슬롯을 스핀하면 주간 레이스 상금 풀에 자동으로 참가하게 됩니다.
실제 돈으로 암호화폐 슬롯을 즐기고 싶다면 Flush가 바로 그 목적에 맞게 만들어졌습니다. 로비에는 70개 이상의 프로바이더가 제공하는 6,000개 이상의 게임이 있고, 웰컴 혜택은 최대 150%의 웰컴 보너스이며, 일반 플레이의 경우 USDT TRC-20 출금은 보통 2분 이내에 처리됩니다.
어떻게 조사했나
검증 방법
이 보고서는 2025년 9월 NPM 침해 사건에 관한 공개 자료를 요약한 것으로, 악성 코드를 처음 보고한 글, Aikido와 SiliconANGLE의 보안 분석, Ledger CTO Charles Guillemet의 게시물, BTC Sessions가 정리한 영향받지 않은 지갑 목록을 포함합니다. 탈취 자금 수치는 Arkham Intelligence의 엔티티 추적 자료에서 가져왔으며, 사건이 전개되는 동안 계속 바뀌었습니다. 보안 권고 사항은 널리 인정되는 셀프 커스터디 관행을 반영한 일반적인 가이드일 뿐, 모든 공격을 막아 준다는 보장은 아닙니다.
FAQ
자주 묻는 질문
NPM 공급망 공격에서 무슨 일이 있었나요?
NPM 암호화폐 악성코드는 어떻게 자금을 탈취하나요?
어떤 블록체인이 표적이 되었나요?
얼마나 많은 암호화폐가 탈취되었나요?
이런 공격으로부터 내 암호화폐를 어떻게 보호할 수 있나요?
NPM 공격의 영향을 받지 않은 지갑은 무엇인가요?
이 게시물 공유하기
공유하고 당첨 기회를 잡으세요!
관련 게시물
더 알아보기
American Bitcoin(ABTC) 해설: 어떤 회사인가
American Bitcoin(ABTC)은 Hut 8 및 트럼프 일가와 연결된 나스닥 상장 비트코인 채굴·트레저리 기업입니다. 이 회사가 실제로 하는 일을 의견이 아닌 사실 중심으로 정리했습니다.
5분 분량
일본, 암호화폐를 금융 자산으로 재분류 2026
일본 국회가 암호화폐를 금융 자산으로 재분류하고 최고 세율을 55%에서 20%로 인하했습니다(2028년 시행). 이 조치가 전 세계에 주는 신호를 살펴봅니다.
5분 분량
앨버타 2026 규제 iGaming 개방: 무엇을 시사하나
앨버타의 규제 iGaming 시장이 2026년 7월 13일 22개 운영사와 함께 출범했으며, 여러 운영사가 레이어 2 네트워크에서 크립토 및 스테이블코인 입금을 운영합니다.
5분 분량